Checklist Keamanan Website Perusahaan 2026: 10 Langkah Proteksi dari Hacker & Malware
Keamanan siber (*cyber security*) pada website perusahaan bukan lagi sekadar urusan departemen IT, melainkan pilar pertahanan bisnis yang menjaga kelangsungan reputasi brand Anda di hadapan publik dan pemangku kepentingan. Serangan peretasan tidak hanya mengincar institusi perbankan besar; bisnis skala UMKM dan perusahaan B2B justru menjadi sasaran empuk favorit sindikat kejahatan siber karena sistem perlindungannya yang kerap diabaikan. Menerapkan checklist keamanan website perusahaan secara komprehensif adalah langkah preventif mutlak untuk menangkal risiko peretasan, pencurian basis data klien, serta ancaman malware judi online.
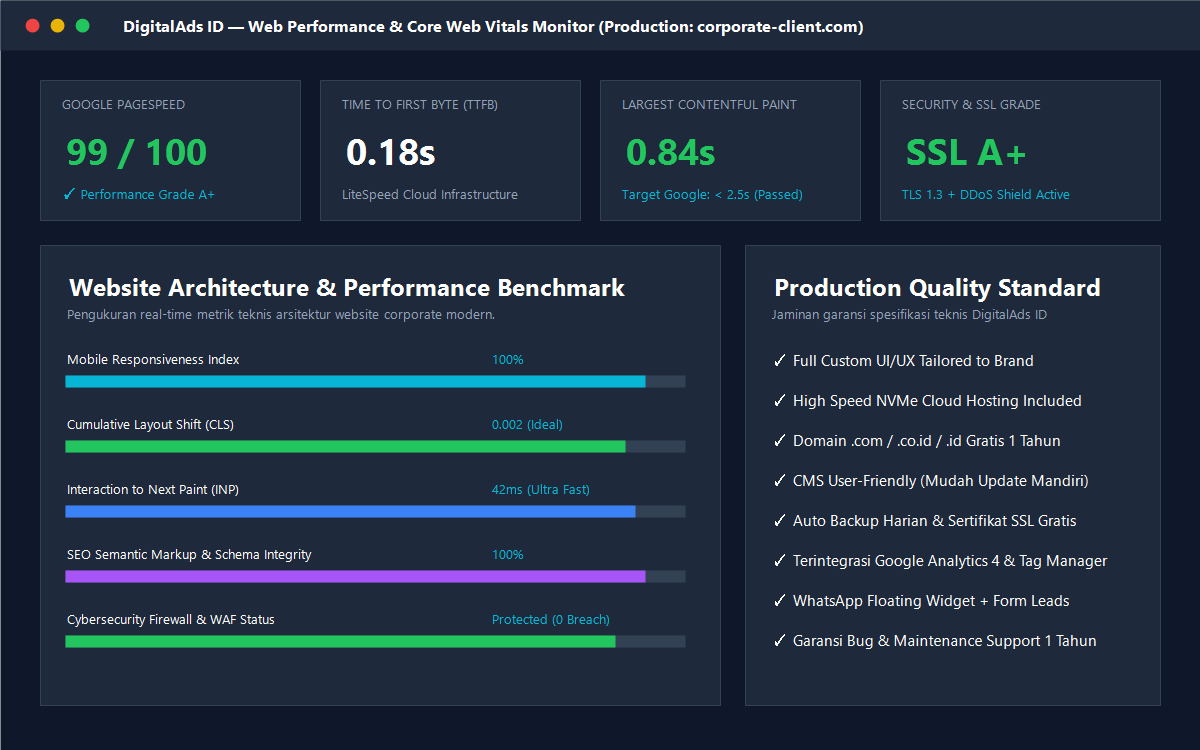
Mengapa Website Perusahaan Sering Menjadi Sasaran Serangan Siber?
Banyak pengusaha merasa aman dengan pemikiran: "Perusahaan kami masih berkembang, untuk apa hacker menyerang website kami?". Faktanya, sebagian besar serangan siber di internet dijalankan oleh bot otomatis (*crawling botnets*) yang memindai jutaan website secara acak untuk mencari celah keamanan yang belum ditambal.
Motif Serangan: Dari Deface Politik hingga Penyusupan Iklan Judi Online
Serangan modern jarang sekali bertujuan merusak total (*deface* halaman beranda) karena peretas lebih diuntungkan jika aktivitas mereka tidak terdeteksi. Mereka menyuntikkan skrip tersembunyi yang memanfaatkan otoritas domain Anda (*Domain Authority*) untuk membuat ratusan halaman pintu jebakan (*doorway pages*) judi online, mengalihkan pengguna smartphone ke penipuan phishing, atau memanfaatkan sumber daya server Anda untuk menambang mata uang kripto.
Dampak Kerugian Finansial, Gugatan Hukum, dan Hukuman De-Index Google
Ketika sistem Google mendeteksi adanya kode berbahaya pada situs web Anda, mereka akan segera memasukkan domain Anda ke dalam daftar hitam (*blacklist*), menampilkan label merah "Situs ini mungkin telah diretas", dan menghapus seluruh halaman dari hasil pencarian organik. Iklan Google Ads Anda akan ditangguhkan seketika, prospek bernilai tinggi hilang, dan citra kredibilitas yang diuraikan dalam panduan ciri website perusahaan profesional akan hancur seketika.
Checklist 10 Langkah Praktis Mengamankan Website Bisnis
Berikut adalah 10 langkah perlindungan esensial yang kami terapkan di seluruh proyek Jasa Pembuatan Website kami untuk memastikan integritas data perusahaan klien terlindungi maksimal:
1. Penerapan Protokol HTTPS dan Sertifikat SSL Terenkripsi Kuat
Enkripsi data melalui sertifikat SSL (Secure Sockets Layer) dengan standar TLS 1.3 menjamin bahwa pertukaran informasi sensitif—seperti formulir pengiriman data prospek, email, dan kata sandi—tidak dapat disadap oleh peretas di jaringan publik (*man-in-the-middle attack*).
2. Mengubah Alur URL Login Bawaan dan Membatasi Percobaan Login (Limit Login)
Jangan pernah membiarkan URL login berada di tautan standar seperti /wp-login.php atau /admin. Ubah rute login ke alamat rahasia kustom (misal: /portal-internal-2026/) dan pasang pembatasan percobaan login (*Limit Login Attempts*) sehingga alamat IP yang salah memasukkan kata sandi 3 kali berturut-turut akan langsung diblokir selama 24 jam.
3. Mewajibkan Autentikasi Dua Faktor (2FA) untuk Seluruh Akun Pengelola
Bahkan jika kata sandi staf Anda bocor akibat kelalaian atau virus di laptop pribadi, peretas tetap tidak dapat menembus dasbor admin tanpa kode verifikasi 6 digit yang dikirimkan secara dinamis ke aplikasi autentikasi smartphone (Google Authenticator).
4. Konfigurasi Web Application Firewall (WAF) via Cloudflare Edge
Salurkan trafik domain Anda melalui reverse-proxy Cloudflare. Fitur WAF akan menyaring jutaan paket data berbahaya di tingkat jaringan terluar (*edge network*) sebelum sempat menyentuh server hosting fisik Anda, sekaligus melindungi website dari serangan banjir trafik (*DDoS attacks*).
5. Mengatur Hak Izin Akses File (File Permissions 755 & 644)
Pastikan seluruh direktori folder diatur ke hak akses 755 dan seluruh file diatur ke 644. Khusus untuk file konfigurasi krusial seperti wp-config.php atau .env, kunci akses menjadi 600 atau 400 agar skrip berbahaya tidak dapat membaca kredensial kata sandi database Anda.
6. Mengganti Nama Awalan Tabel Database Bawaan (Prefix Database)
Sebagian besar skrip serangan SQL Injection menargetkan tabel dengan awalan standar wp_. Ubah awalan tabel saat instalasi menjadi karakter acak yang unik (misalnya: jga26_) untuk menggagalkan upaya manipulasi query database otomatis.
7. Menonaktifkan Fitur File Editing di Dasbor Admin
Secara bawaan, CMS seperti WordPress mengizinkan pengubahan kode tema langsung dari menu dasbor. Nonaktifkan fitur ini dengan menambahkan perintah define('DISALLOW_FILE_EDIT', true); pada konfigurasi sistem Anda agar peretas tidak bisa menyisipkan skrip pintu belakang (*web shell*) meskipun berhasil menembus akun admin.
8. Audit dan Eliminasi Plugin yang Tidak Aktif atau Tidak Terawat
Plugin yang dinonaktifkan tetapi masih tertinggal di direktori server tetap mengandung celah yang bisa dieksploitasi. Hapus seluruh tema dan plugin yang tidak digunakan, serta pastikan tidak ada komponen yang menggunakan file bajakan (*nulled*). Sebagaimana diulas dalam komparasi CMS terbaik untuk website perusahaan, arsitektur yang ramping adalah kunci utama keandalan sistem.
9. Sistem Pencadangan Otomatis Terenkripsi ke Cloud Offsite Terpisah
Asuransi terbaik bagi keamanan sistem adalah ketersediaan titik pemulihan (*restore point*). Jalankan jadwal pencadangan harian secara otomatis dan simpan arsip database ke penyimpanan cloud eksternal yang terpisah dari penyedia hosting Anda.
10. Pembaruan Versi PHP, Web Server, dan Core CMS Secara Berkala
Pembaruan perangkat lunak bukan hanya soal penambahan fitur visual, melainkan penambalan lubang keamanan kritis. Alokasikan biaya pemeliharaan berkala sesuai standar di panduan biaya maintenance website perusahaan agar tim teknisi dapat memantau kompatibilitas sistem Anda setiap bulan.
Tabel Matriks Celah Keamanan Populer dan Solusi Pencegahannya
Pahami anatomi serangan siber yang paling sering mengancam website bisnis korporat beserta langkah mitigasi teknisnya:
| Tipe Serangan Siber | Metode & Vektor Penyerangan | Dampak Potensial | Solusi Mitigasi Wajib |
|---|---|---|---|
| Brute Force Login | Menebak kombinasi user & password ribuan kali/detik via bot. | Akun admin dibajak, server overload. | 2FA, Custom Login URL, Limit Login Attempts. |
| SQL Injection (SQLi) | Menyisipkan kode query database jahat melalui kolom formulir kontak. | Data klien bocor, tabel database terhapus. | Sanitasi input parameter, WAF Firewall, Prepared Statements. |
| Malware Redirect | Menyuntikkan skrip JavaScript berbahaya ke file index.php atau core. | Pengunjung dialihkan ke web judi, blacklisted Google. | Integritas file scanning, izin file 644, eliminasi plugin nulled. |
| Distributed Denial of Service (DDoS) | Membombardir server dengan jutaan request palsu secara simultan. | Website down total, transaksi bisnis macet. | Cloudflare Edge CDN, rate limiting, mitigasi layer-7. |
Brute Force Attacks vs Botnet Protection
Serangan tebak kata sandi adalah metode tertua namun masih sangat mematikan. Mengombinasikan URL login kustom dengan sistem proteksi botnet berbasis Turnstile Captcha secara instan menepis 99% lalu lintas bot jahat sebelum mereka sempat mengeksekusi skrip tebak kata sandi.
SQL Injection (SQLi) & Cross-Site Scripting (XSS)
Setiap formulir masukan—mulai dari kolom pencarian, kolom komentar, hingga formulir kontak sales—wajib memvalidasi dan membersihkan data (*sanitizing*) yang dikirim pengguna agar tidak dapat dieksekusi sebagai perintah basis data terlarang.
Backdoor File Upload & Phishing Injections
Batasi tipe file yang diizinkan untuk diunggah ke server. Jangan pernah mengizinkan pengunggahan file berekstensi .php, .phtml, atau .exe di formulir publik untuk mencegah penanaman skrip pintu belakang.
SOP Tanggap Darurat: Apa yang Harus Dilakukan Jika Website Terserang?
Jika insiden peretasan terjadi pada website perusahaan Anda, jangan panik. Ikuti empat langkah tanggap darurat baku berikut:
Langkah 1: Isolasi Server dan Aktifkan Maintenance Mode
Segera aktifkan mode pemeliharaan (*maintenance mode*) atau kunci akses ke publik melalui file .htaccess agar pengunjung tidak terpapar malware dan Google tidak mencatat lonjakan halaman eror baru.
Langkah 2: Pulihkan Cadangan Bersih (Clean Restore Point)
Alih-alih mencoba membersihkan ribuan file yang terinfeksi satu per satu (yang sering kali menyisakan backdoor tersembunyi), pulihkan seluruh sistem menggunakan arsip backup sebelum tanggal infeksi pertama terjadi.
Langkah 3: Ubah Seluruh Kredensial Akses Database, FTP, dan Hosting
Ganti segera seluruh kata sandi: akun panel cPanel/Plesk, user database MySQL, akun SFTP/SSH, serta seluruh akun administrator CMS dengan kombinasi kata sandi unik minimal 16 karakter acak.
Langkah 4: Ajukan Review Keamanan ke Google Search Console
Setelah sistem dipastikan 100% bersih dan seluruh celah ditambal, buka dasbor Google Search Console pada menu Security & Manual Actions, lalu ajukan permintaan peninjauan ulang (*Request Review*) dengan menyertakan rincian langkah teknis pembersihan yang telah Anda jalankan.
Pertanyaan Seputar Keamanan Website Perusahaan (FAQ)
Apakah website statis lebih aman dibandingkan website berbasis CMS?
Ya, website HTML statis secara inheren jauh lebih aman karena tidak memiliki basis data MySQL dinamis, tidak mengeksekusi skrip sisi server PHP secara langsung, dan tidak memiliki panel login publik yang dapat diserang brute force.
Bagaimana cara mengetahui jika website perusahaan sudah tersusupi malware?
Ciri-ciri website terinfeksi meliputi: pengunjung dialihkan secara otomatis ke situs judi atau pornografi saat mengakses lewat HP, Google Search Console mengirimkan notifikasi *Security Issue (Hacked Type)*, performa server mendadak lambat akibat pemakaian CPU 100%, atau muncul judul berbahasa asing aneh di hasil pencarian Google.
Berapa biaya yang dibutuhkan untuk mengaudit dan mengamankan website?
Biaya jasa audit keamanan dan pembersihan malware website perusahaan berkisar mulai Rp 750.000 hingga Rp 3.000.000 tergantung tingkat keparahan infeksi dan kompleksitas database. Harga menyesuaikan spesifikasi dan skala kasus.
Apakah menggunakan Cloudflare gratis sudah cukup untuk melindungi website?
Paket gratis Cloudflare sangat baik untuk mitigasi serangan DDoS dasar, enkripsi SSL edge, dan menyembunyikan alamat IP asli server. Namun untuk perlindungan aturan WAF korporat tingkat lanjut dan bot management cerdas, integrasi paket Pro atau konfigurasi server internal tetap diperlukan.
Mengapa plugin bajakan (nulled) sangat berbahaya bagi website perusahaan?
Hampir 100% file plugin atau tema bajakan yang diunduh gratis dari internet telah disisipi skrip jahat (*backdoor trojan*). Skrip ini memungkinkan peretas masuk ke server Anda kapan saja tanpa kata sandi dan mencuri data rahasia perusahaan.
Apakah jasa pembuatan website JasaGoogleAds.id sudah dilengkapi proteksi keamanan?
Ya, seluruh website yang kami bangun di JasaGoogleAds.id secara otomatis telah dikonfigurasi dengan standar proteksi SSL Grade A+, isolasi permission file ketat, anti-brute force, dan perlindungan Cloudflare Edge.
Amankan Aset Digital dan Reputasi Perusahaan Anda Hari Ini
Biaya mencegah serangan siber jauh lebih murah daripada menanggung kerugian reputasi, kehilangan kepercayaan pelanggan, dan denda pemulihan sistem setelah peretasan terjadi. Pastikan infrastruktur web perusahaan Anda dirancang dan dikelola oleh tenaga ahli yang menempatkan aspek keamanan sebagai prioritas tertinggi.
Ingin Audit Keamanan Website Perusahaan Anda?
Konsultasikan status keamanan, konfigurasi firewall, dan opsi pembuatan website bisnis berstandar korporat bersama tim spesialis kami.
Profil Penulis & Praktisi Pemasaran Digital
Langen Gading adalah praktisi pemasaran digital dengan rekam jejak lebih dari 5 tahun dalam mengelola strategi periklanan terpadu Google Ads, Meta Ads, serta pengembangan website korporat dan landing page konversi tinggi untuk puluhan brand UMKM dan perusahaan di Indonesia. Telah tersertifikasi resmi dalam Google Ads Search Certification di Google Skillshop.